Una reciente investigación detallada por Escudo Digital, basada en análisis realizados por la firma de seguridad Kaspersky, ha revelado una tendencia preocupante en el panorama de las amenazas digitales. Según los datos proporcionados, se han registrado más de 390.000 ataques de phishing durante los últimos doce meses que han tenido como característica principal el uso de infraestructura legítima en la nube para ejecutar sus operaciones. Esta técnica permite a los atacantes camuflar sus actividades maliciosas bajo el amparo de servicios confiables, dificultando la detección por parte de los sistemas de seguridad tradicionales y de los propios usuarios.
Dentro de este volumen masivo de agresiones, el informe identifica el uso de diversos servicios de nube reconocidos. Entre las plataformas aprovechadas por los ciberdelincuentes se encuentran Cloudflare Workers, Vercel, Netlify, GitHub Pages e IPFS. El uso de estos servicios es estratégico, ya que al operar desde dominios y servidores legítimos, los correos y enlaces maliciosos tienen mayores probabilidades de evadir los filtros de spam y generar una falsa sensación de seguridad en la víctima.
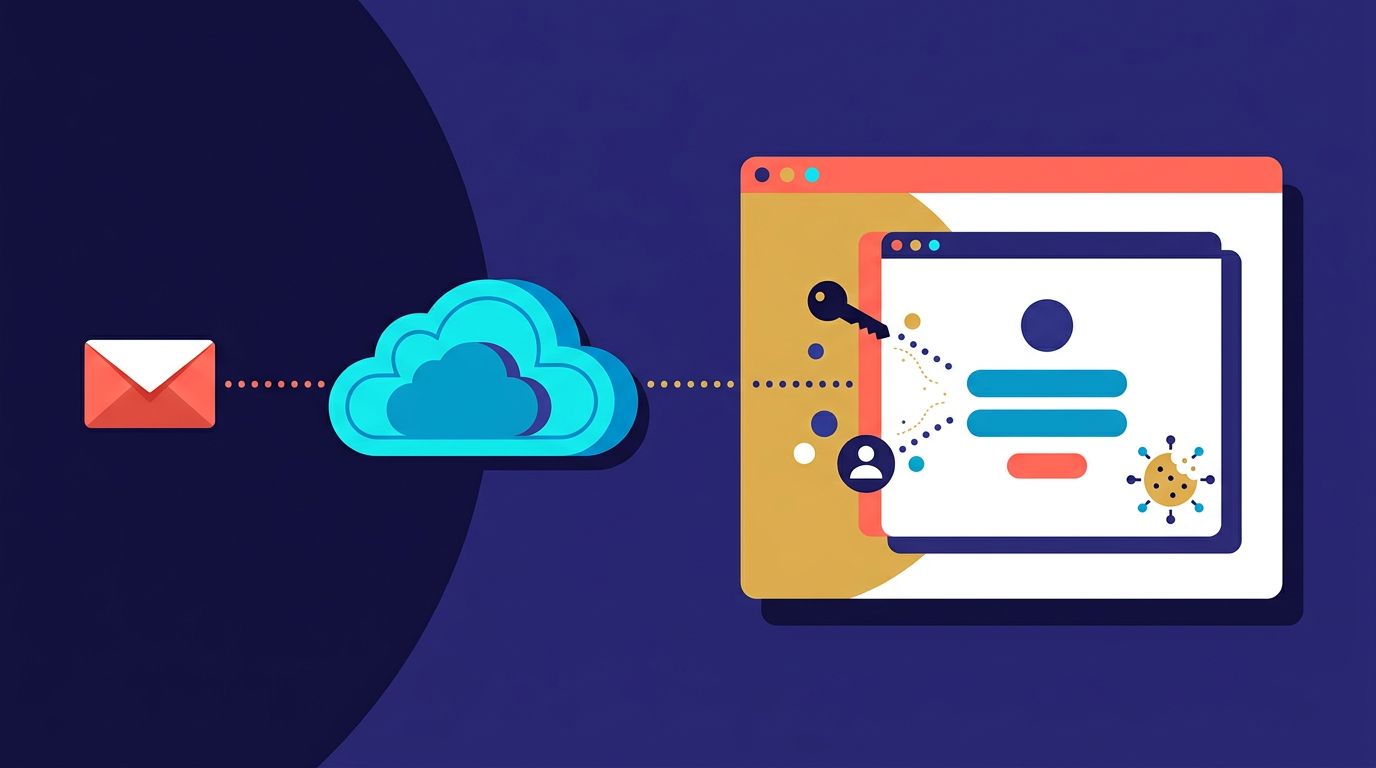
De manera particular, el análisis pone el foco en una campaña sofisticada dirigida específicamente a los usuarios de Microsoft 365. Este ataque sigue una secuencia meticulosa diseñada para engañar incluso a personas con ciertos conocimientos tecnológicos. El proceso comienza con la recepción de un correo electrónico engañoso que parece provenir de un contacto conocido del destinatario. En dicho mensaje, se insta al usuario a iniciar sesión para acceder a cierta información o realizar una acción específica.
Una vez que el usuario hace clic en el enlace, es redirigido a una página que presenta una falsa prueba CAPTCHA. En este paso, el sistema solicita la dirección de correo electrónico corporativa de la víctima. Tras introducir estos datos, la persona es redirigida a un subdominio de Cloudflare Workers, donde se presenta una segunda prueba CAPTCHA. Este flujo de pasos adicionales busca no solo filtrar a los bots, sino también aumentar la credibilidad del proceso antes de llegar al objetivo final.
El núcleo del engaño reside en una técnica avanzada denominada Browser-in-the-Browser (BiTB). A través de este método, los atacantes crean una ventana falsa dentro de la página web que imita con exactitud la apariencia de una ventana auténtica del navegador. En este caso, el formulario imita la interfaz de inicio de sesión de Microsoft 365. El objetivo es capturar información sensible en tiempo real, incluyendo el nombre de usuario, la contraseña, los códigos de autenticación multifactor (MFA) y las cookies de sesión, las cuales permiten a los atacantes mantener la sesión activa sin necesidad de volver a autenticarse. Al finalizar la extracción de datos, la víctima es redirigida a una página de error genérica, dejando el robo de credenciales consumado sin que el usuario note la anomalía de inmediato.
Ante este escenario, se han emitido recomendaciones claras para mitigar los riesgos. La primera señal de alerta es la presencia de una prueba CAPTCHA que solicite datos personales o cualquier solicitud de inicio de sesión que resulte inesperada. Se aconseja a los usuarios desconfiar de estas situaciones y verificar siempre la dirección real que aparece en la barra de direcciones del navegador, ya que el aspecto visual de la ventana puede ser una imitación perfecta, pero la URL suele revelar el origen fraudulento.
En relación con los códigos de verificación, Microsoft advierte que la recepción de un código no solicitado puede deberse a diversos factores: un intento real de acceso no autorizado, un error de escritura de otra persona al ingresar un teléfono o correo electrónico, o simplemente la llegada tardía de un código que fue solicitado previamente. La recomendación fundamental es no responder ni proporcionar códigos de verificación que no hayan sido solicitados explícitamente por el usuario.
Asimismo, se insta a los usuarios a revisar periódicamente la actividad reciente de sus cuentas, prestando especial atención a cualquier inicio de sesión inusual. En caso de detectar que alguien más ha accedido a la cuenta, la acción inmediata debe ser el cambio de la contraseña.
Finalmente, para combatir la propagación de estas campañas, Microsoft sugiere utilizar las herramientas de denuncia integradas en Outlook. Los usuarios pueden seleccionar el mensaje sospechoso, abrir la opción «Denunciar» y elegir la categoría «Denunciar phishing». Es importante señalar que el destino de este aviso y la gestión del reporte pueden variar dependiendo de la configuración específica de cada organización, según indica la documentación para administradores de Microsoft.