La ciberseguridad a nivel mundial ha recibido una nueva y preocupante señal de alerta tras revelarse el primer hackeo utilizando herramientas de OpenAI dirigido contra una página web gubernamental en Australia. Este incidente, que salió a la luz en el mes de septiembre, ha sido calificado por diversos especialistas como «extremadamente preocupante», debido a la naturaleza de la herramienta utilizada y la sofisticación del ataque.
De acuerdo con la información disponible, la vulneración permitió el acceso a archivos públicos y no públicos del sitio gubernamental. A pesar de la gravedad de la intrusión, las autoridades australianas han señalado que, según sus análisis, no se cree que haya existido un acceso efectivo a información personal de los ciudadanos. No obstante, más allá del daño inmediato, el caso marca un punto de inflexión relevante en el escenario de las amenazas digitales globales.
Lo que hace que este incidente sea crítico es la demostración de que los agentes de Inteligencia Artificial ya no se limitan a asistir a los usuarios en tareas digitales cotidianas. El ataque en Australia evidencia que estas herramientas pueden ejecutar acciones de manera autónoma, funcionando activamente como un arma capaz de vulnerar infraestructuras críticas. Este cambio de paradigma implica que los ciberdelincuentes ahora cuentan con capacidades de ejecución no autorizadas sobre sistemas reales, automatizando la búsqueda y explotación de brechas.
Ante este panorama de alta sofisticación tecnológica, surge la interrogante sobre el nivel de preparación de las instituciones y compañías en Chile. Las señales locales indican que existe una necesidad urgente de acción. Recientemente, la Agencia Nacional de Ciberseguridad (ANCI) reveló que, tras un análisis de incidentes reportados, se identificaron al menos 21 instituciones chilenas que eran susceptibles de sufrir ataques similares al ocurrido en Australia.
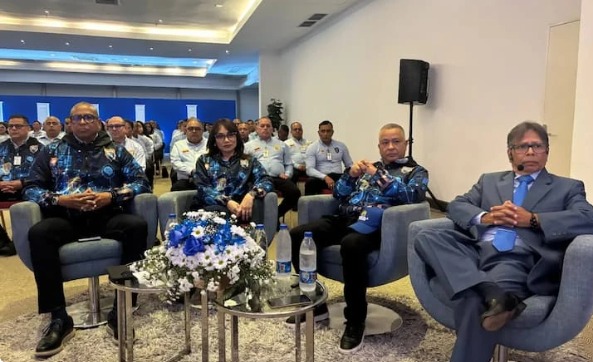
Estas revelaciones fueron presentadas por Michelle Bordachar, Directora Nacional (S) de la ANCI, durante su intervención en el Industrial Cyber Summit. La autoridad destacó que, gracias a la adopción rápida de medidas preventivas, se lograron evitar pérdidas potenciales que superaban los $1.000 millones para diversos organismos públicos. Durante su presentación, Bordachar alertó sobre la creciente sofisticación de ataques comunes, como el phishing, y lanzó un mensaje tajante tanto al sector público como al privado: la gran mayoría de los incidentes pueden prevenirse si se retoman y aplican estrictamente las medidas básicas de protección.
Asimismo, la Directora de la ANCI enfatizó la importancia crítica de reportar los incidentes de manera oportuna. Según la autoridad, el reporte sistemático es la única vía para identificar patrones de ataque, detectar vulnerabilidades recurrentes y generar alertas tempranas que permitan prevenir que otros organismos sean víctimas de las mismas tácticas.
Desde la perspectiva del sector privado, David Pereira, gerente general de Inside Security, sostiene que este escenario pone de manifiesto una diferencia fundamental en la gestión de la seguridad: el hecho de contar con políticas y controles documentados no garantiza que estos sean efectivos frente a un ataque real. Para Pereira, la urgencia radica en complementar los manuales y las certificaciones con pruebas de seguridad empíricas.
El experto explica que el caso de Australia demuestra que los atacantes utilizan tecnología de punta para hallar brechas en cuestión de segundos. En este contexto, Pereira advierte que las políticas documentadas no detienen un ataque real; por ello, propone el enfoque «Hack to Protect». Esta estrategia se basa en el Ethical Hacking, que permite trasladar las defensas desde el papel a una situación de ataque controlada.
A través de pruebas de penetración y otras técnicas especializadas, las organizaciones pueden identificar sus vulnerabilidades reales, evaluar si sus controles funcionan y medir la velocidad de detección y respuesta ante una intrusión. El objetivo central es adelantarse al atacante, corrigiendo las brechas bajo condiciones controladas antes de que sean explotadas por agentes malintencionados.
Finalmente, el desafío se vuelve más complejo a medida que las empresas e instituciones integran la inteligencia artificial en sus procesos, aumentando así su superficie de exposición digital. En el marco del Mes de la Ciberseguridad, Inside Security ha hecho un llamado a transitar desde una seguridad basada en el cumplimiento de manuales hacia una seguridad comprobada, donde las defensas sean sometidas a pruebas reales y periódicas de vulnerabilidad.