Una sofisticada campaña de ciberataques a escala global está poniendo en riesgo la seguridad de miles de creadores de contenido en YouTube. La operación utiliza una combinación letal de ingeniería social, la suplantación de marcas reconocidas y la creación de plataformas fraudulentas con apariencia profesional para comprometer cuentas de Google y secuestrar canales audiovisuales.
El esquema opera basándose en tres pilares fundamentales: el uso de nombres de empresas globales para generar confianza, propuestas de patrocinio que imitan la realidad y el despliegue de herramientas digitales diseñadas para parecer servicios legítimos de gestión de influencers. En los casos analizados, los atacantes han utilizado la identidad de Hollyland, una empresa real especializada en soluciones audiovisuales y transmisión inalámbrica, para atraer a sus víctimas.
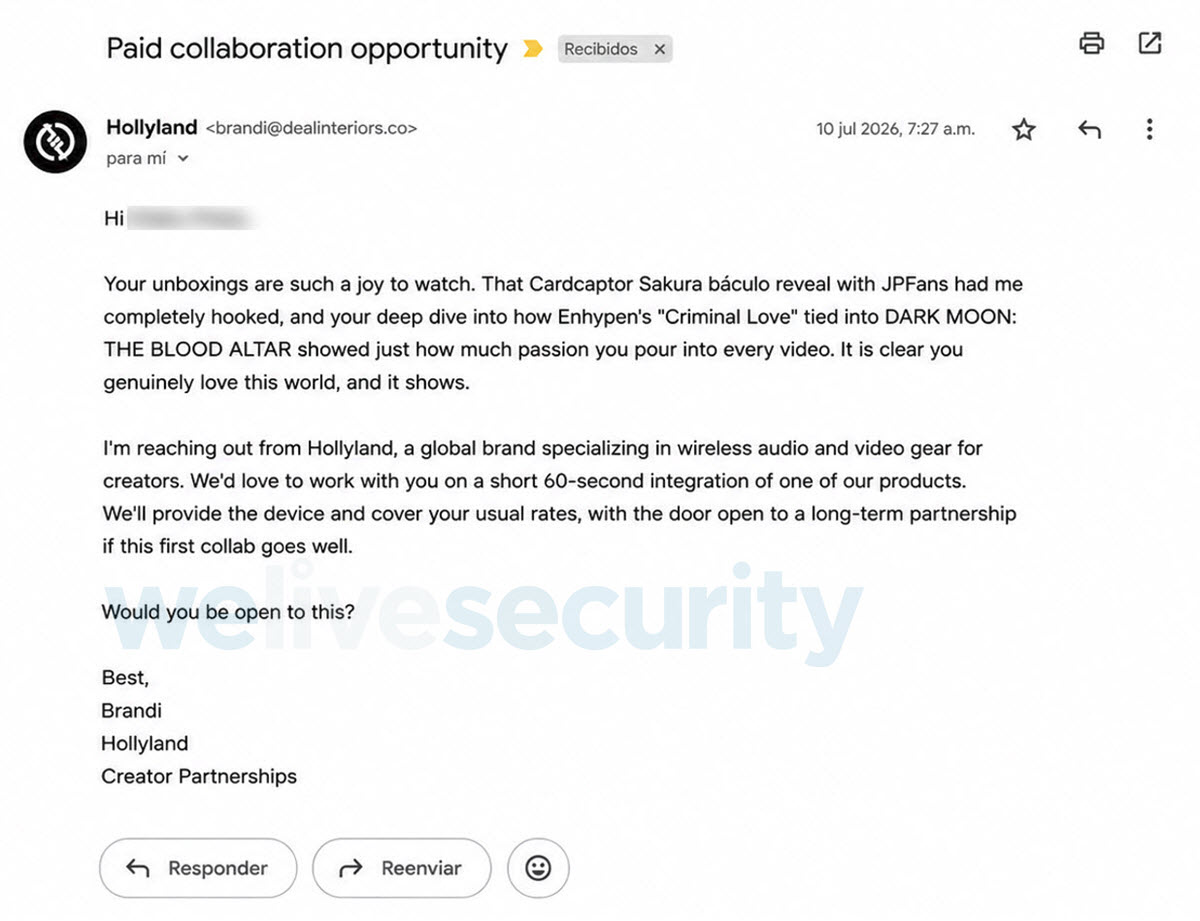
El proceso de engaño comienza con un correo electrónico altamente personalizado. A diferencia del spam genérico, estos mensajes incluyen referencias concretas a videos específicos del canal de la víctima, lo que reduce las sospechas iniciales. Un ejemplo documentado es el de una periodista en Perú, quien recibió una propuesta de "colaboración pagada" firmada por una persona llamada “Brandi”, supuestamente del equipo de Creator Partnerships de Hollyland. A pesar de la personalización, la primera señal de alerta se encuentra en el remitente, quien utiliza un dominio que no pertenece a la marca oficial.
Una vez que el creador responde, los estafadores entran en una fase de consolidación de confianza mediante una negociación comercial simulada. En el caso mencionado, los atacantes aceptaron una tarifa de 300 dólares y comenzaron a utilizar terminología administrativa propia del sector, como la solicitud de un "brief", la revisión de estadísticas, la implementación de un panel de control y la promesa de un "pago seguro". Estos elementos formales están diseñados para que la víctima perciba la transacción como un acuerdo profesional legítimo.
El paso crítico ocurre cuando el atacante redirige al usuario hacia plataformas externas, como joinmatchy[.]com/hollyland. Este sitio, denominado "Matchy", está meticulosamente diseñado para parecer un servicio profesional de conexión entre marcas y creadores. La página incluye métricas de campañas, logotipos de grandes compañías y herramientas atractivas, como una calculadora de ingresos para estimar las ganancias del influencer y funciones para automatizar contratos.
Para generar una experiencia aún más creíble, la plataforma solicita la URL del canal de YouTube del usuario. Esto permite a los atacantes extraer datos públicos y presentarlos dentro del sitio, reforzando la ilusión de que se trata de un proceso de verificación oficial. Investigaciones posteriores revelaron variantes de esta misma infraestructura bajo el nombre de "Scouty", manteniendo el mismo funcionamiento y el uso del nombre de Hollyland.
El clímax de la estafa llega cuando la plataforma solicita que el usuario inicie sesión con su cuenta de Google, supuestamente para verificar la propiedad del canal. Debido a que el "Inicio de sesión con Google" es un mecanismo común y legítimo en la web, y dado que el usuario ya ha atravesado un proceso de negociación convincente, tiende a bajar la guardia. Sin embargo, esta acción es la que permite a los ciberdelincuentes comprometer el acceso a la cuenta.
Las consecuencias para las víctimas son devastadoras. Un testimonio público describe cómo, tras iniciar sesión en el sitio fraudulento, el usuario comenzó a detectar actividad sospechosa con accesos provenientes de Rusia y Virginia. Los atacantes no solo accedieron a la cuenta, sino que realizaron cambios profundos en la configuración de seguridad para desplazar al propietario legítimo: eliminaron números de teléfono, cambiaron los correos electrónicos de recuperación y reemplazaron los códigos de respaldo, bloqueando así cualquier intento de recuperar el acceso a través de los canales habituales.
Esta campaña no se limita a una sola marca. Se han detectado variantes que utilizan los logos y nombres de empresas como Nike y Spotify, sugiriendo un esquema modular donde los atacantes cambian la identidad visual y los dominios para evadir la detección de los sistemas de seguridad. La selección de objetivos es premeditada y global, con casos reportados en Perú, Japón y diversos países de habla inglesa.
Para los creadores, la pérdida de una cuenta de Google implica mucho más que el acceso a YouTube. Al estar vinculada a Gmail, Google Drive y otros servicios, los atacantes pueden acceder a contactos comerciales, archivos privados, información financiera y utilizar el canal comprometido para distribuir enlaces maliciosos o promocionar nuevas estafas, afectando la reputación del creador y la seguridad de su audiencia.
Ante esta amenaza, los expertos recomiendan extremar la precaución al recibir propuestas de patrocinio. Es fundamental verificar que el dominio del correo electrónico coincida exactamente con el de la empresa oficial y desconfiar de cualquier solicitud de inicio de sesión en sitios externos para "verificar" la propiedad de un canal. En caso de compromiso, la acción inmediata debe ser revisar los eventos de seguridad en las páginas oficiales de Google, eliminar accesos no reconocidos, cambiar la contraseña y activar la autenticación de dos factores.