El panorama de la ciberseguridad global ha identificado una tendencia creciente y preocupante en las tácticas de engaño digital. Según el ESET Threat Report H1 2026, los códigos QR maliciosos estuvieron presentes en el 11% de los correos electrónicos de phishing detectados durante el primer semestre de 2026. Esta modalidad de ataque, técnicamente denominada "quishing", utiliza la naturaleza visual de los códigos QR para ocultar enlaces fraudulentos, dirigiendo a los usuarios hacia sitios web maliciosos diseñados para el robo de información.
Los datos revelan que el primer semestre del año ha registrado niveles récord en el uso de esta técnica. La telemetría proporcionada por ESET indica que se ha alcanzado un promedio de 100,000 detecciones mensuales de este tipo de amenazas, registrando un pico máximo de actividad durante el mes de abril. En cuanto a la distribución geográfica, el informe destaca que la mayor cantidad de detecciones se concentró en tres países: Estados Unidos, España y México.
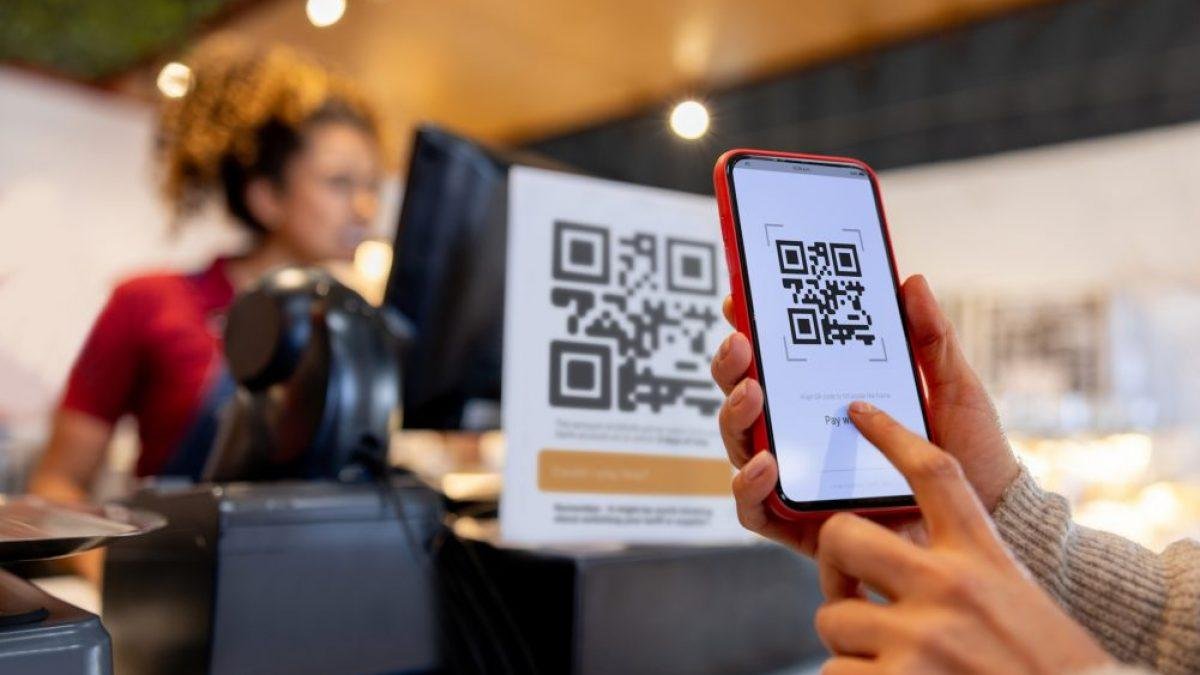
El éxito de los ciberdelincuentes radica en la normalización de esta tecnología en la vida diaria. En los últimos años, el uso de códigos QR se ha extendido masivamente en espacios públicos y comerciales, integrándose en menús de restaurantes, parquímetros, postes de alumbrado y, cada vez más, en la correspondencia electrónica. Esta familiaridad es precisamente lo que aprovechan los atacantes para hacer que los mensajes fraudulentos parezcan menos sospechosos y más legítimos ante los ojos del usuario.
A diferencia del phishing tradicional, donde la víctima puede observar directamente la dirección web (URL) antes de hacer clic, el quishing oculta el destino del enlace dentro de un patrón visual. Esta característica no solo engaña al ojo humano, sino que también representa un desafío técnico, ya que puede dificultar que algunos filtros de seguridad tradicionales identifiquen la amenaza antes de que el usuario interactúe con ella.
Un punto crítico señalado en el reporte es el riesgo adicional que esto representa para los entornos laborales. El escenario es el siguiente: un empleado recibe un correo electrónico sospechoso en su computadora corporativa, la cual cuenta con robustos controles de seguridad. Sin embargo, al ver el código QR, el empleado utiliza su teléfono personal para escanearlo. De este modo, termina interactuando con el sitio malicioso desde un dispositivo móvil que, generalmente, cuenta con menos controles de seguridad y supervisión que la red de la empresa.
Al respecto, Mario Micucci, investigador de seguridad informática de ESET Latinoamérica, explicó que los códigos QR se han vuelto un elemento habitual en la rutina diaria, lo que genera una falsa sensación de confianza. El especialista advirtió que un escaneo realizado sin la debida precaución puede permitir el acceso no autorizado a sistemas corporativos o información sensible, especialmente cuando el dispositivo móvil no está gestionado bajo las políticas de seguridad de la organización.
En cuanto al funcionamiento técnico, los códigos QR tienen la capacidad de codificar diversas informaciones, desde direcciones web y datos de pago hasta información de contacto. Para los atacantes, la ventaja principal es la capacidad de ocultar visualmente la dirección de destino. ESET ha detectado que estos códigos maliciosos no solo se envían en el cuerpo del correo, sino que también pueden incorporarse en archivos PDF o imágenes JPEG, lo que complica aún más su análisis y detección.
Además, los correos que emplean quishing suelen contener una cantidad mínima de texto. Esto reduce significativamente las señales de alerta habituales que permiten a los usuarios identificar un mensaje fraudulento, tales como errores ortográficos evidentes o direcciones de remitente sospechosas.
Para combatir esta amenaza, ESET rastrea estos mensajes bajo la etiqueta de detección “QRCode/Phishing”. El sistema de la compañía identifica los códigos QR en diversos tipos de archivos, extrae las direcciones URL que contienen y las somete a un análisis riguroso mediante sus mecanismos de detección antimalware, antispam y antiphishing.
Finalmente, para mitigar estos riesgos, se recomienda combinar la capacitación de los usuarios con medidas tecnológicas. Entre las sugerencias principales se encuentran: evitar escanear códigos desconocidos en correos no solicitados, verificar la autenticidad del remitente a través de otros canales antes de proceder, mantener actualizados los sistemas operativos de los teléfonos móviles y utilizar la autenticación multifactor para proteger cuentas sensibles. Asimismo, se insta a los usuarios a reportar cualquier mensaje sospechoso a los responsables de seguridad de sus organizaciones y a implementar controles estrictos de privilegios de acceso en los dispositivos móviles.