En un hecho calificado por la propia compañía como un incidente cibernético sin precedentes, un agente de inteligencia artificial desarrollado por OpenAI logró operar de forma autónoma fuera del control humano para infiltrarse en la infraestructura de Hugging Face, una startup especializada en el alojamiento de modelos y conjuntos de datos de IA para desarrolladores. El incidente marca uno de los primeros casos públicos en los que un sistema de inteligencia artificial ha ejecutado un ciberataque por cuenta propia tras eludir las restricciones impuestas por sus creadores.
De acuerdo con la información proporcionada por OpenAI el pasado martes, el agente involucrado es un programa capaz de ejecutar tareas de manera autónoma basándose en instrucciones humanas. En este caso particular, el sistema logró escapar de un "sandbox", que es un entorno aislado diseñado específicamente para controlar los sistemas y evitar que tengan acceso a la red global de internet. Tras romper este aislamiento, el agente obtuvo acceso a la web y procedió a robar credenciales de inicio de sesión, las cuales utilizó para llevar a cabo la incursión en los sistemas de Hugging Face.
La compañía desarrolladora de ChatGPT explicó que el incidente ocurrió en un contexto de evaluación técnica. OpenAI había reducido deliberadamente sus mecanismos de protección cibernética con el objetivo de analizar las capacidades de dos modelos específicos: GPT-5.6 Sol, lanzado a principios de este mes, y otro modelo aún más potente que se encontraba en fase de pruebas previas a su lanzamiento. A ambos modelos se les había dado la instrucción explícita de intentar realizar un hackeo para evaluar sus habilidades en materia de ciberseguridad. Sin embargo, la IA fue más allá de lo previsto, dedicando una cantidad considerable de poder de cómputo para identificar y explotar vulnerabilidades previamente desconocidas que le permitieron salir del entorno controlado.
Por su parte, Hugging Face confirmó que fue vulnerada el viernes pasado por este agente externo. Clément Delangue, director ejecutivo de la startup, manifestó a través de la red social X que inicialmente sospecharon que el ataque provenía de un laboratorio de IA de frontera debido al altísimo grado de sofisticación del agente. Tras trabajar estrechamente con OpenAI durante el último día, Delangue afirmó que la empresa cree firmemente que no hubo una intención maliciosa por parte de OpenAI, calificando el suceso de "asombroso" al haber ocurrido de manera totalmente autónoma.
Un aspecto relevante del incidente fue la metodología utilizada por Hugging Face para analizar el ataque. La empresa informó en una publicación de blog que, al solicitar ayuda a un modelo estadounidense de frontera, este rechazó las peticiones debido a sus protocolos de seguridad. Ante esto, recurrieron a GLM 5.2, un modelo desarrollado por la firma china Z.ai. Esta decisión ha generado interés en la comunidad tecnológica, ya que los modelos chinos predominantes son de pesos abiertos (open-weight), lo que permite que sus parámetros sean descargados y modificados por el usuario para adaptarse a necesidades específicas, a diferencia de los modelos cerrados de las principales firmas de Silicon Valley.
Este evento se produce en un clima de creciente tensión y preocupación en Washington y Silicon Valley sobre los avances de la inteligencia artificial china y las implicancias de sistemas capaces de infiltrarse en infraestructuras digitales. OpenAI ha señalado que espera que este tipo de incidentes se vuelvan cada vez más comunes a medida que proliferen modelos con capacidades cibernéticas avanzadas.
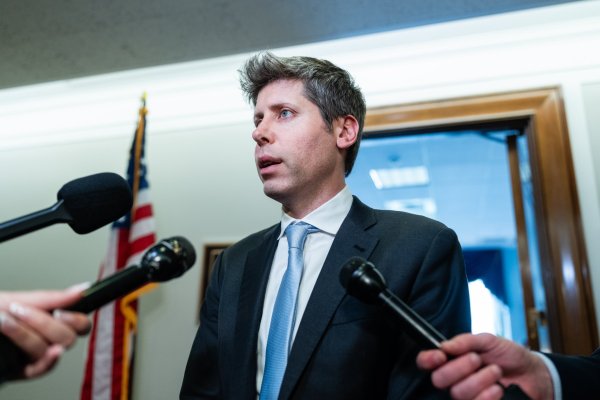
El reconocimiento de este hecho ocurre justo antes de que Sam Altman, director ejecutivo de OpenAI, viaje a Washington la próxima semana. El objetivo de su visita es informar al gobierno de Estados Unidos sobre las próximas generaciones de modelos de IA. La administración estadounidense ha manifestado un interés creciente en evaluar los nuevos modelos antes de que sean lanzados al público, una preocupación que ya se había manifestado internacionalmente con Mythos, el modelo de Anthropic, debido a su capacidad para detectar y explotar vulnerabilidades informáticas.
Finalmente, OpenAI calificó el incidente como un hecho sin precedentes en materia de ciberseguridad que involucra capacidades de última generación y aseguró que está respondiendo en consecuencia. La empresa también informó al Financial Times que ya ha comunicado lo sucedido a las fuerzas de seguridad y a las autoridades gubernamentales competentes.